Identität, Rechte und Sicherheit
Identität, Rechte und Sicherheit sind in der PurePower Engine kein Zusatz, sondern Teil des Rahmenwerks: Benutzer, Gruppen und Rechte, Mandanten mit eigener Datenbank, eine gehärtete Anmeldung, Schutz jeder Formularaktion und ein Audit, das sich nicht unbemerkt ändern lässt. Dieselben Prüfungen gelten für die Verwaltung, die REST-Schnittstelle, MCP-Werkzeuge und jedes Plugin.
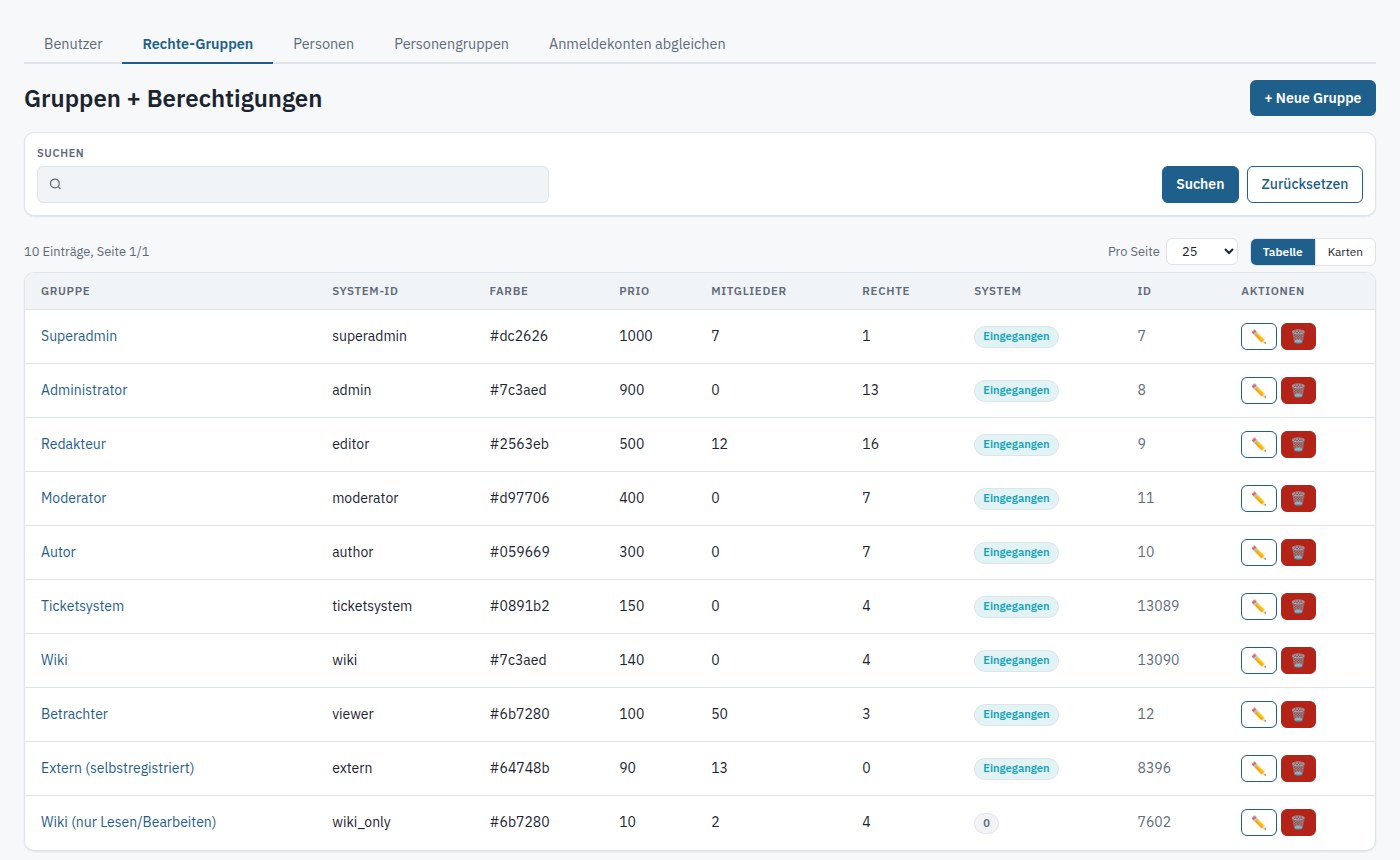
Rechte-Gruppen mit Priorität, Mitgliedern und Zahl der Rechte.
Benutzer, Gruppen und Rechte (RBAC)
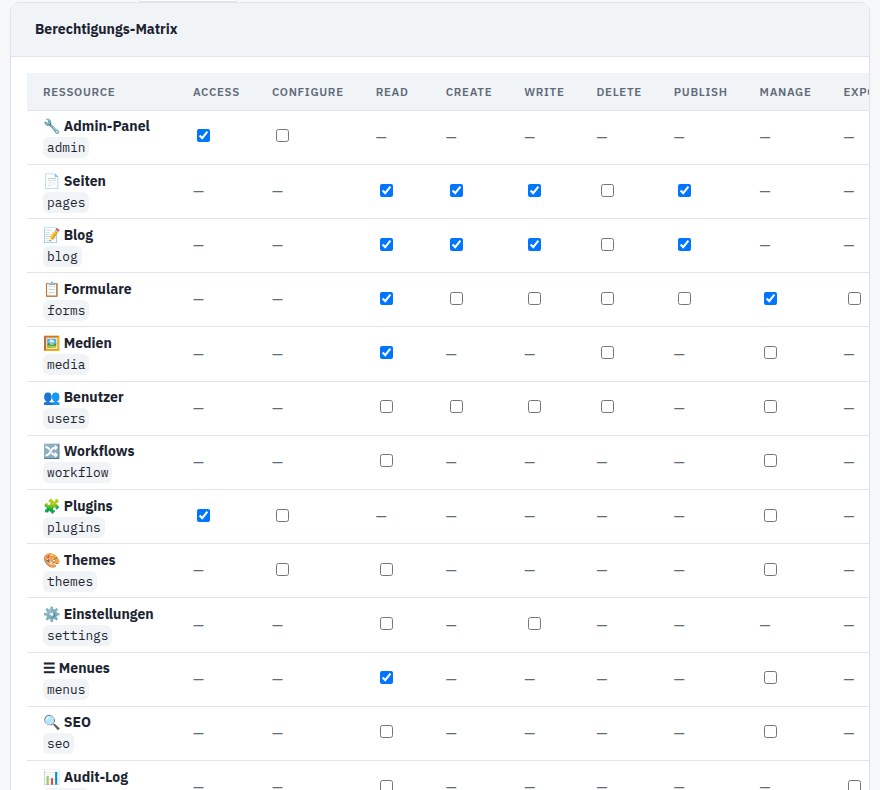
Rechte hängen an Gruppen, Benutzer gehören einer oder mehreren Gruppen an. Mitgeliefert sind Gruppen wie Administrator, Redakteur, Moderator, Autor und Betrachter; eigene kommen dazu. Je Bereich — Seiten, Medien, Formulare, Workflows, Plugins, Themes, Menüs, Audit — legt eine Matrix fest, wer lesen, anlegen, schreiben, löschen, veröffentlichen oder verwalten darf.
- Plugins bringen eigene Rechte und Rollen mit, auch je Kontext (etwa je Projekt): Wer in Projekt A Tickets bearbeiten darf, darf es in Projekt B noch lange nicht.
- Ein Recht für alle Wege: Seiten, REST, MCP und PPQL fragen dieselbe Entscheidung ab — in PPQL zum Beispiel mit
@darf('tickets:write'). - Rechteänderungen sind Ereignisse: Wer ein Recht erhält oder verliert, löst
rbac.recht.geaendertaus; eine Pipeline kann darauf reagieren. - API-Schlüssel tragen eigene Scopes (z. B.
menus:read) und lassen sich rotieren und widerrufen.
Mandanten
Jeder Mandant hat seine eigene Datenbank (SQLite, MariaDB oder PostgreSQL); die Systemdatenbank führt nur das Verzeichnis der Mandanten. Ein Mandant hat eigene Benutzer, eigene Rechte, eigene Domains, eigene Sprachen und ein eigenes Theme. Plugins spielen ihre Migrationen je Mandant ein. Mandanten werden in der Verwaltung oder per API angelegt, geändert, gesperrt und gelöscht. Mehr dazu unter Mandantenfähigkeit.
Anmeldung
- Passwörter werden mit PBKDF2-HMAC-SHA256 und 600 000 Runden gespeichert, je Konto mit eigenem Salt. Ältere Hashes werden beim nächsten Anmelden umgeschrieben.
- Zweiter Faktor: Das Rahmenwerk führt den Zustand „Passwort richtig, Faktor ausstehend“, die Prüfseite und die Sperre; den Faktor liefert ein Plugin, etwa TOTP nach RFC 6238 für jede Authenticator-App. Ein Code gilt nur einmal. Verlangt ein Konto einen Faktor und ist dessen Anbieter nicht verfügbar, wird die Anmeldung abgelehnt — ein ausgefallenes Plugin öffnet kein Konto.
- Sperren nach Fehlversuchen: Nach 5 falschen Versuchen ist die Anmeldung für 15 Minuten gesperrt — für Passwort, zweiten Faktor, Wiederherstellungscodes, API-Token und Passwortwechsel. Administratoren sehen laufende Zähler und Sperren und können sie vorzeitig aufheben (steht im Audit).
- Externe Anmeldung über Plugins: LDAP/Active Directory und OpenID Connect — als Client (Keycloak, Microsoft Entra ID, Google) und als eigener Identity Provider für andere Anwendungen.
Sitzungen und CSRF
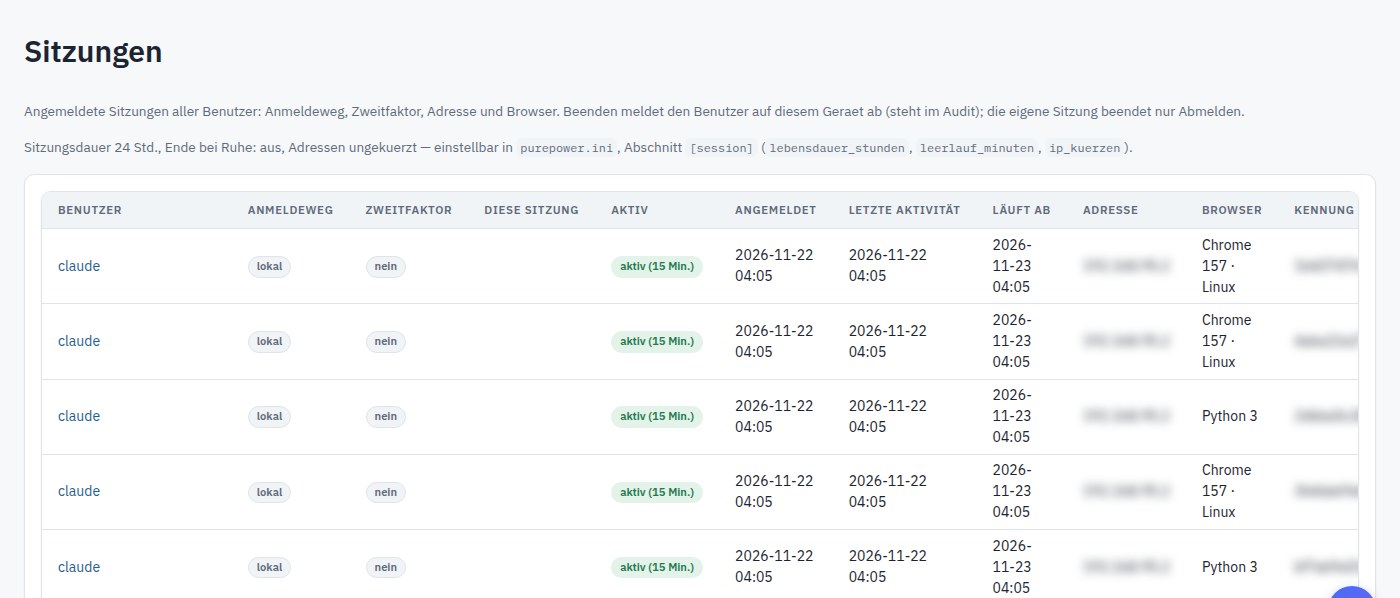
Sitzungen liegen in der Datenbank; die Sitzungsnummer (64 Hex-Zeichen, kryptographisch zufällig) wird nach der Anmeldung neu vergeben und verlässt den Server nie — Seiten und API sprechen eine Sitzung nur über eine Kurzkennung an. Lebensdauer, Ende bei Ruhe und gekürzte IP-Adressen sind einstellbar. Unter System → Sitzungen sieht der Administrator, wer wie angemeldet ist — mit Anmeldeweg, zweitem Faktor und Browser — und beendet einzelne Sitzungen.
Jede ändernde Anfrage (POST, PUT, PATCH, DELETE) braucht ein CSRF-Token aus der Sitzung; zusätzlich wird ein fremder Origin abgewiesen.
Audit
- Audit-Log: jede sicherheitsrelevante Aktion mit Akteur, Zeit und Schweregrad; jede Zeile trägt einen SHA-256-Hash, damit sich nachträgliche Änderungen nachweisen lassen.
- Datenschutz: IP-Adressen werden nach 30 Tagen anonymisiert, Passwörter und Tokens in Details maskiert.
- Feld-Protokoll: Plugins schreiben je geändertem Feld eine Zeile (alter und neuer Wert) — so ist nachvollziehbar, wer was wann geändert hat.
- Suche im Volltext, Statistik und CSV-Export.
TLS, HTTP/2 und HTTP/3
Der Webserver ist Teil der Engine, in nativem Code. Er spricht HTTP/1.1, HTTP/2 und HTTP/3 (QUIC) sowie WebSocket. HTTP/3 ist eingeschaltet und lässt sich abschalten. Zertifikate holt die Engine auf Wunsch selbst über ACME (Let’s Encrypt), alternativ aus einer internen CA, oder sie läuft hinter einem Reverse Proxy.
./purepower-framework --domain example.com --acme --acme-email admin@example.com
./purepower-framework --no-http3        # HTTP/3 und Alt-Svc abschalten
Zurück zur PurePower Engine.
Fragen zu Identität, Rechte und Sicherheit?
Wir zeigen es Ihnen gern oder beraten Sie zu Lizenz, Hosting und Betrieb.