OpenID Connect
Das Plugin OpenID Connect bringt Single Sign-On in beide Richtungen: Andere Anwendungen melden sich mit den Konten dieser Anlage an, und umgekehrt meldet man sich an dieser Anlage über einen fremden Anbieter an — Keycloak, Microsoft Entra ID, Google oder eine andere PurePower-Anlage.
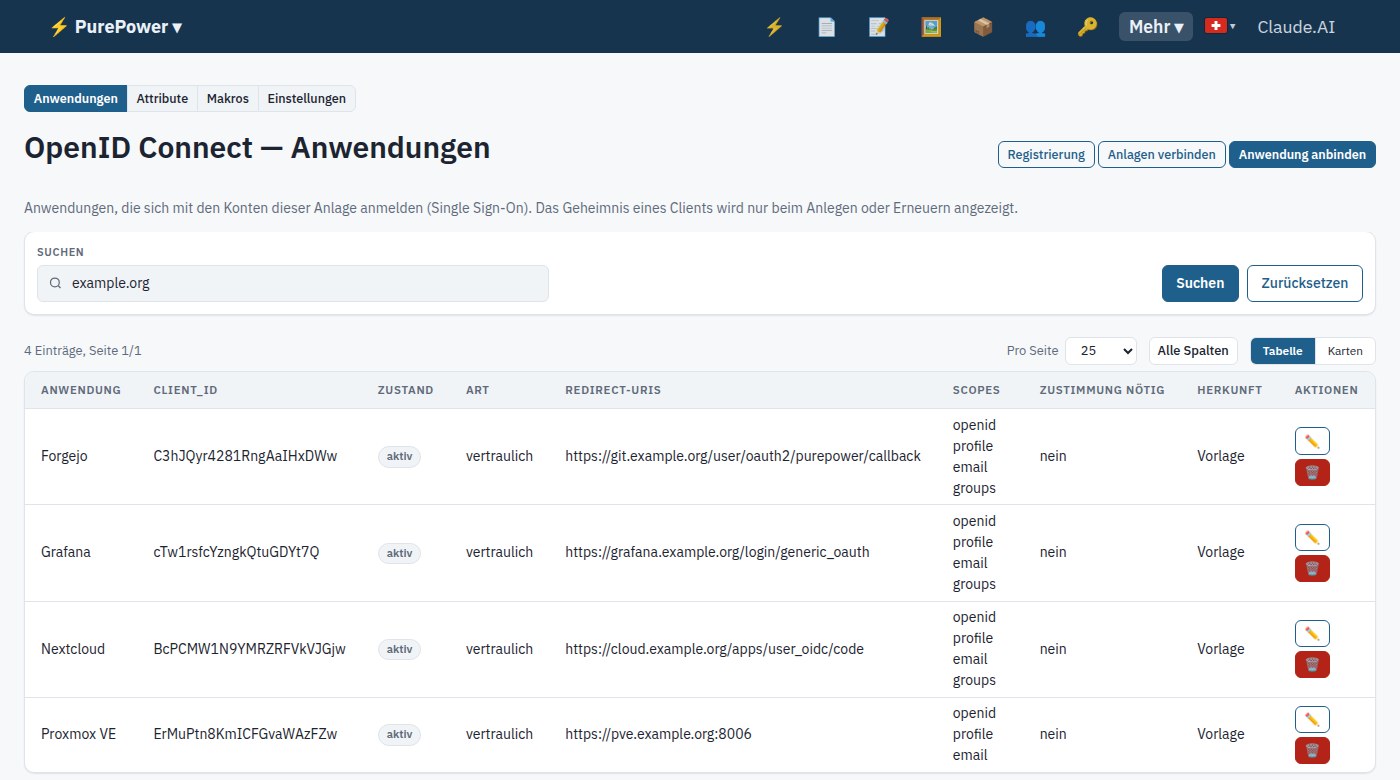
Angebundene Anwendungen mit Redirect-URIs, Scopes und Herkunft aus einer Vorlage.
Anwendungen anbinden
Der Assistent Anwendung anbinden braucht nur die Adresse der Anwendung; Redirect-URIs, Scopes und Optionen kommen aus der Vorlage. Vorlagen gibt es für oauth2-proxy, Grafana, Nextcloud, Forgejo/Gitea, GitLab und Proxmox VE, dazu eine allgemeine. Das Client-Geheimnis wird nur beim Anlegen oder Erneuern einmal angezeigt.
- Abläufe: Authorization Code mit PKCE, Refresh-Token mit Rotation, Client Credentials und Geräte-Anmeldung (Device Authorization Grant) für Geräte ohne Browser.
- Endpunkte: Discovery, JWKS, UserInfo, Introspection, Widerruf und Abmeldung, wahlweise Dynamic Client Registration mit Zugängen.
- Abmeldung über Back-Channel und Front-Channel, damit eine Abmeldung alle Anwendungen erreicht.
- Signaturschlüssel ES256 oder RS256 mit Rotation; der private Teil liegt im Tresor.
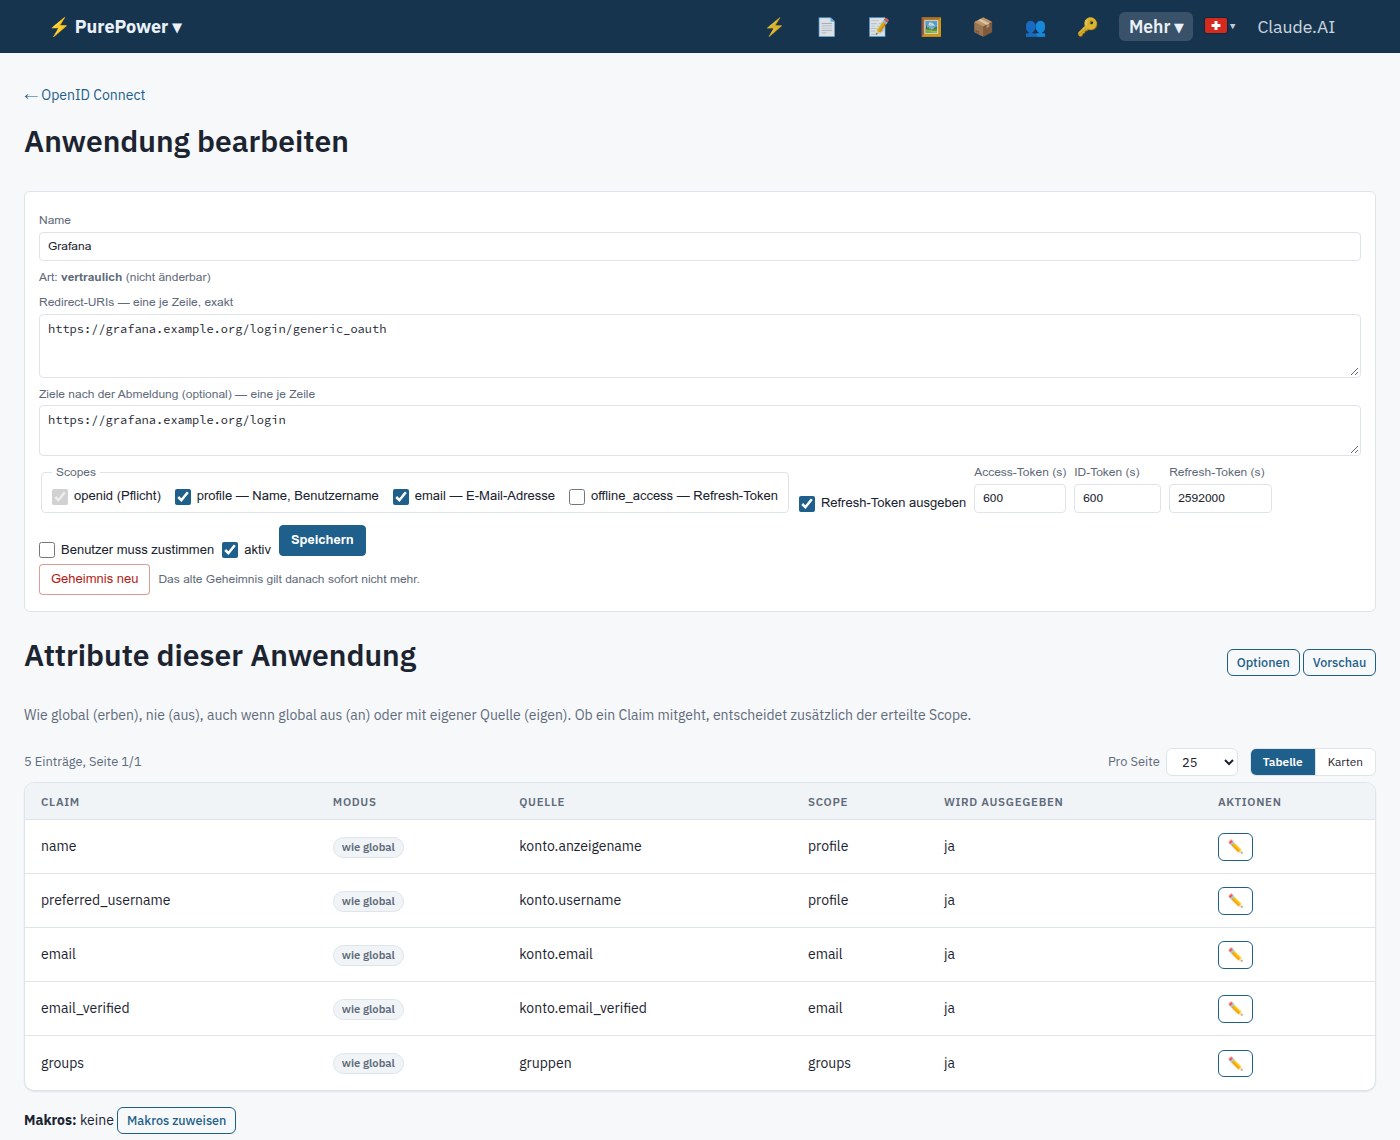
Was eine Anwendung erfährt
Attribute (Claims) und Scopes sind Daten, keine feste Liste: Quelle, Typ, Ziel (ID-Token, UserInfo, Zugangstoken) und der Scope, mit dem ein Attribut mitgeht. Je Anwendung lässt sich davon abweichen, eine Vorschau zeigt das Ergebnis für ein Konto. Makros bündeln wiederkehrende Sätze aus Attributen und Regeln.
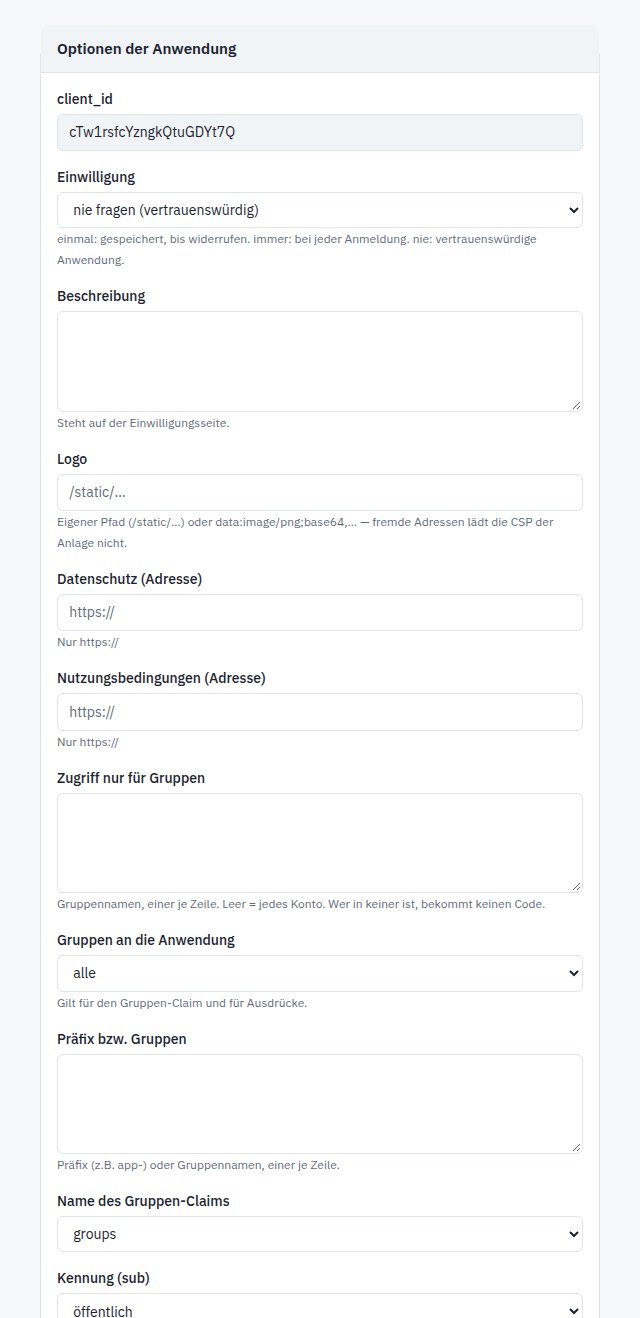
Optionen je Anwendung
- Einwilligung einmal, immer oder nie, mit eigener Beschreibung, Logo, Datenschutz- und Nutzungsbedingungen auf der Einwilligungsseite.
- Zugriff nur für bestimmte Gruppen; welche Gruppen die Anwendung sieht, mit Präfix oder Liste.
- Kennung (sub) öffentlich oder paarweise — dann können Anwendungen Konten nicht untereinander verknüpfen.
- Zugangstoken als JWT oder undurchsichtig, Laufzeiten der Token, PKCE auch für vertrauliche Clients.
Anmelden über fremde Anbieter
Als Client bindet die Anlage Identity Provider über Vorlagen an: Keycloak, Microsoft Entra ID, Google, Authentik, LemonLDAP::NG, eine andere PurePower-Anlage oder jeden Anbieter mit Discovery-Adresse. Je Anbieter wird festgelegt, ob neue Identitäten ein Konto bekommen, nur verknüpfte Konten zugelassen sind oder abgelehnt werden. Vorhandene Konten werden nie über die E-Mail-Adresse zugeordnet; wer schon ein Konto hat, verknüpft es selbst, angemeldet.
- Abbildung: eingehende Attribute über Ausdrücke, Rollen-Regeln von Gruppen des Anbieters auf Gruppen dieser Anlage, mit Trockenlauf.
- Testanmeldung je Anbieter, die zeigt, welche Angaben ankommen und wie sie abgebildet werden.
- Anlagen verbinden: zwei PurePower-Anlagen koppeln sich mit einem Verbindungscode in einem Schritt.
Für die Konten
Im eigenen Profil sieht jedes Konto seine Einwilligungen und verbundenen Anwendungen und kann sie widerrufen. Anmeldungen und Änderungen an der Abbildung meldet das Plugin als Ereignisse, etwa für ein Prüfprotokoll. Verwaltet wird über die Oberfläche, die REST-Schnittstelle oder als MCP-Werkzeuge.
OpenID Connect gibt es kostenlos im Plugin-Shop jeder Installation (Verwaltung → Plugins → Shop); es setzt den Tresor voraus. Die Oberfläche ist auf Deutsch, Englisch, Französisch und Italienisch. Zurück zur Übersicht der Plugins.
Fragen zu OpenID Connect?
Wir zeigen es Ihnen gern oder beraten Sie zu Lizenz, Hosting und Betrieb.